كيف تتحقق من المستخدمين المسجّلين في أداة الدردشة
وقّع على خادمك رمزاً (token) لمستخدميك المسجّلين ومرّره إلى أداة Sell Whisper AI ليعرف الوكيل مع من يتحدث. في Starter وما فوقها.
نفّذها بالترتيب
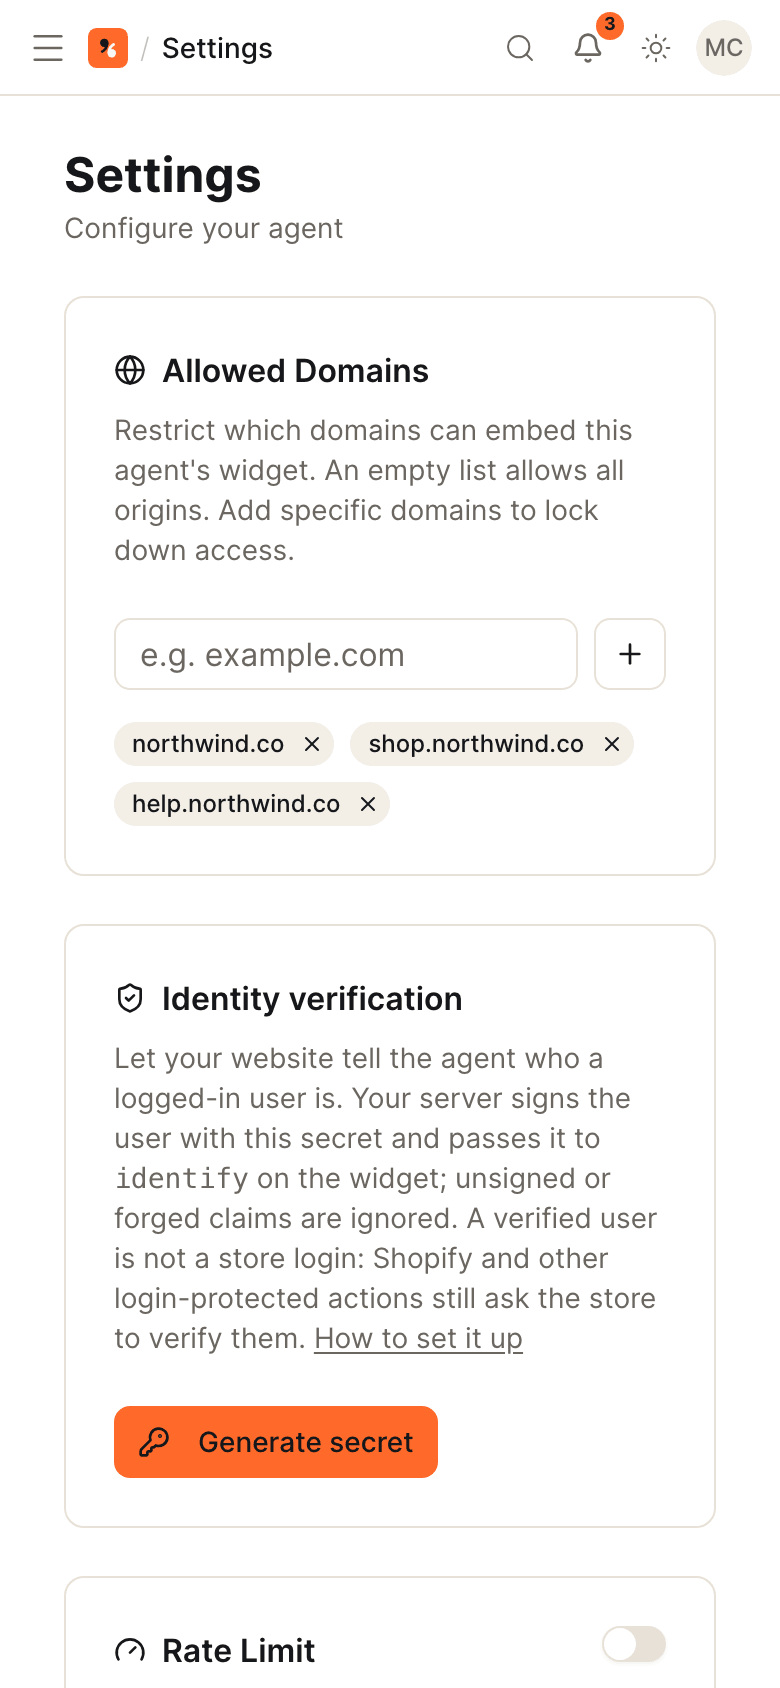
أنشئ المفتاح السري للهوية
افتح الوكيل، وانتقل إلى الإعدادات (Settings)، ثم الأمان (Security)، وانقر على إنشاء مفتاح سري (Generate secret) في بطاقة التحقق من الهوية (Identity verification). أبقِ المفتاح السري على خادمك فقط. التحقق من الهوية متاح في Starter وما فوقها.
وقّع رمز المستخدم على خادمك
عندما يكون المستخدم مسجّلاً دخوله، أنشئ JSON Web Token موقَّعاً بالمفتاح السري باستخدام HS256. ضمّنه user_id (أو sub) ووقت انتهاء صلاحية. أضف بريد المستخدم الإلكتروني واسمه إن توفّرا لديك؛ وأي مطالبة (claim) أخرى تُحفظ كسمة في ملف المستخدم الشخصي.
استدعِ identify في الصفحة
بعد تحميل الأداة، استدعِ SellWhisperWidget.identify مع الرمز. واستدعِها بالقيمة null عند تسجيل خروج المستخدم، ليبدأ الشخص التالي على ذلك المتصفح مجهول الهوية.
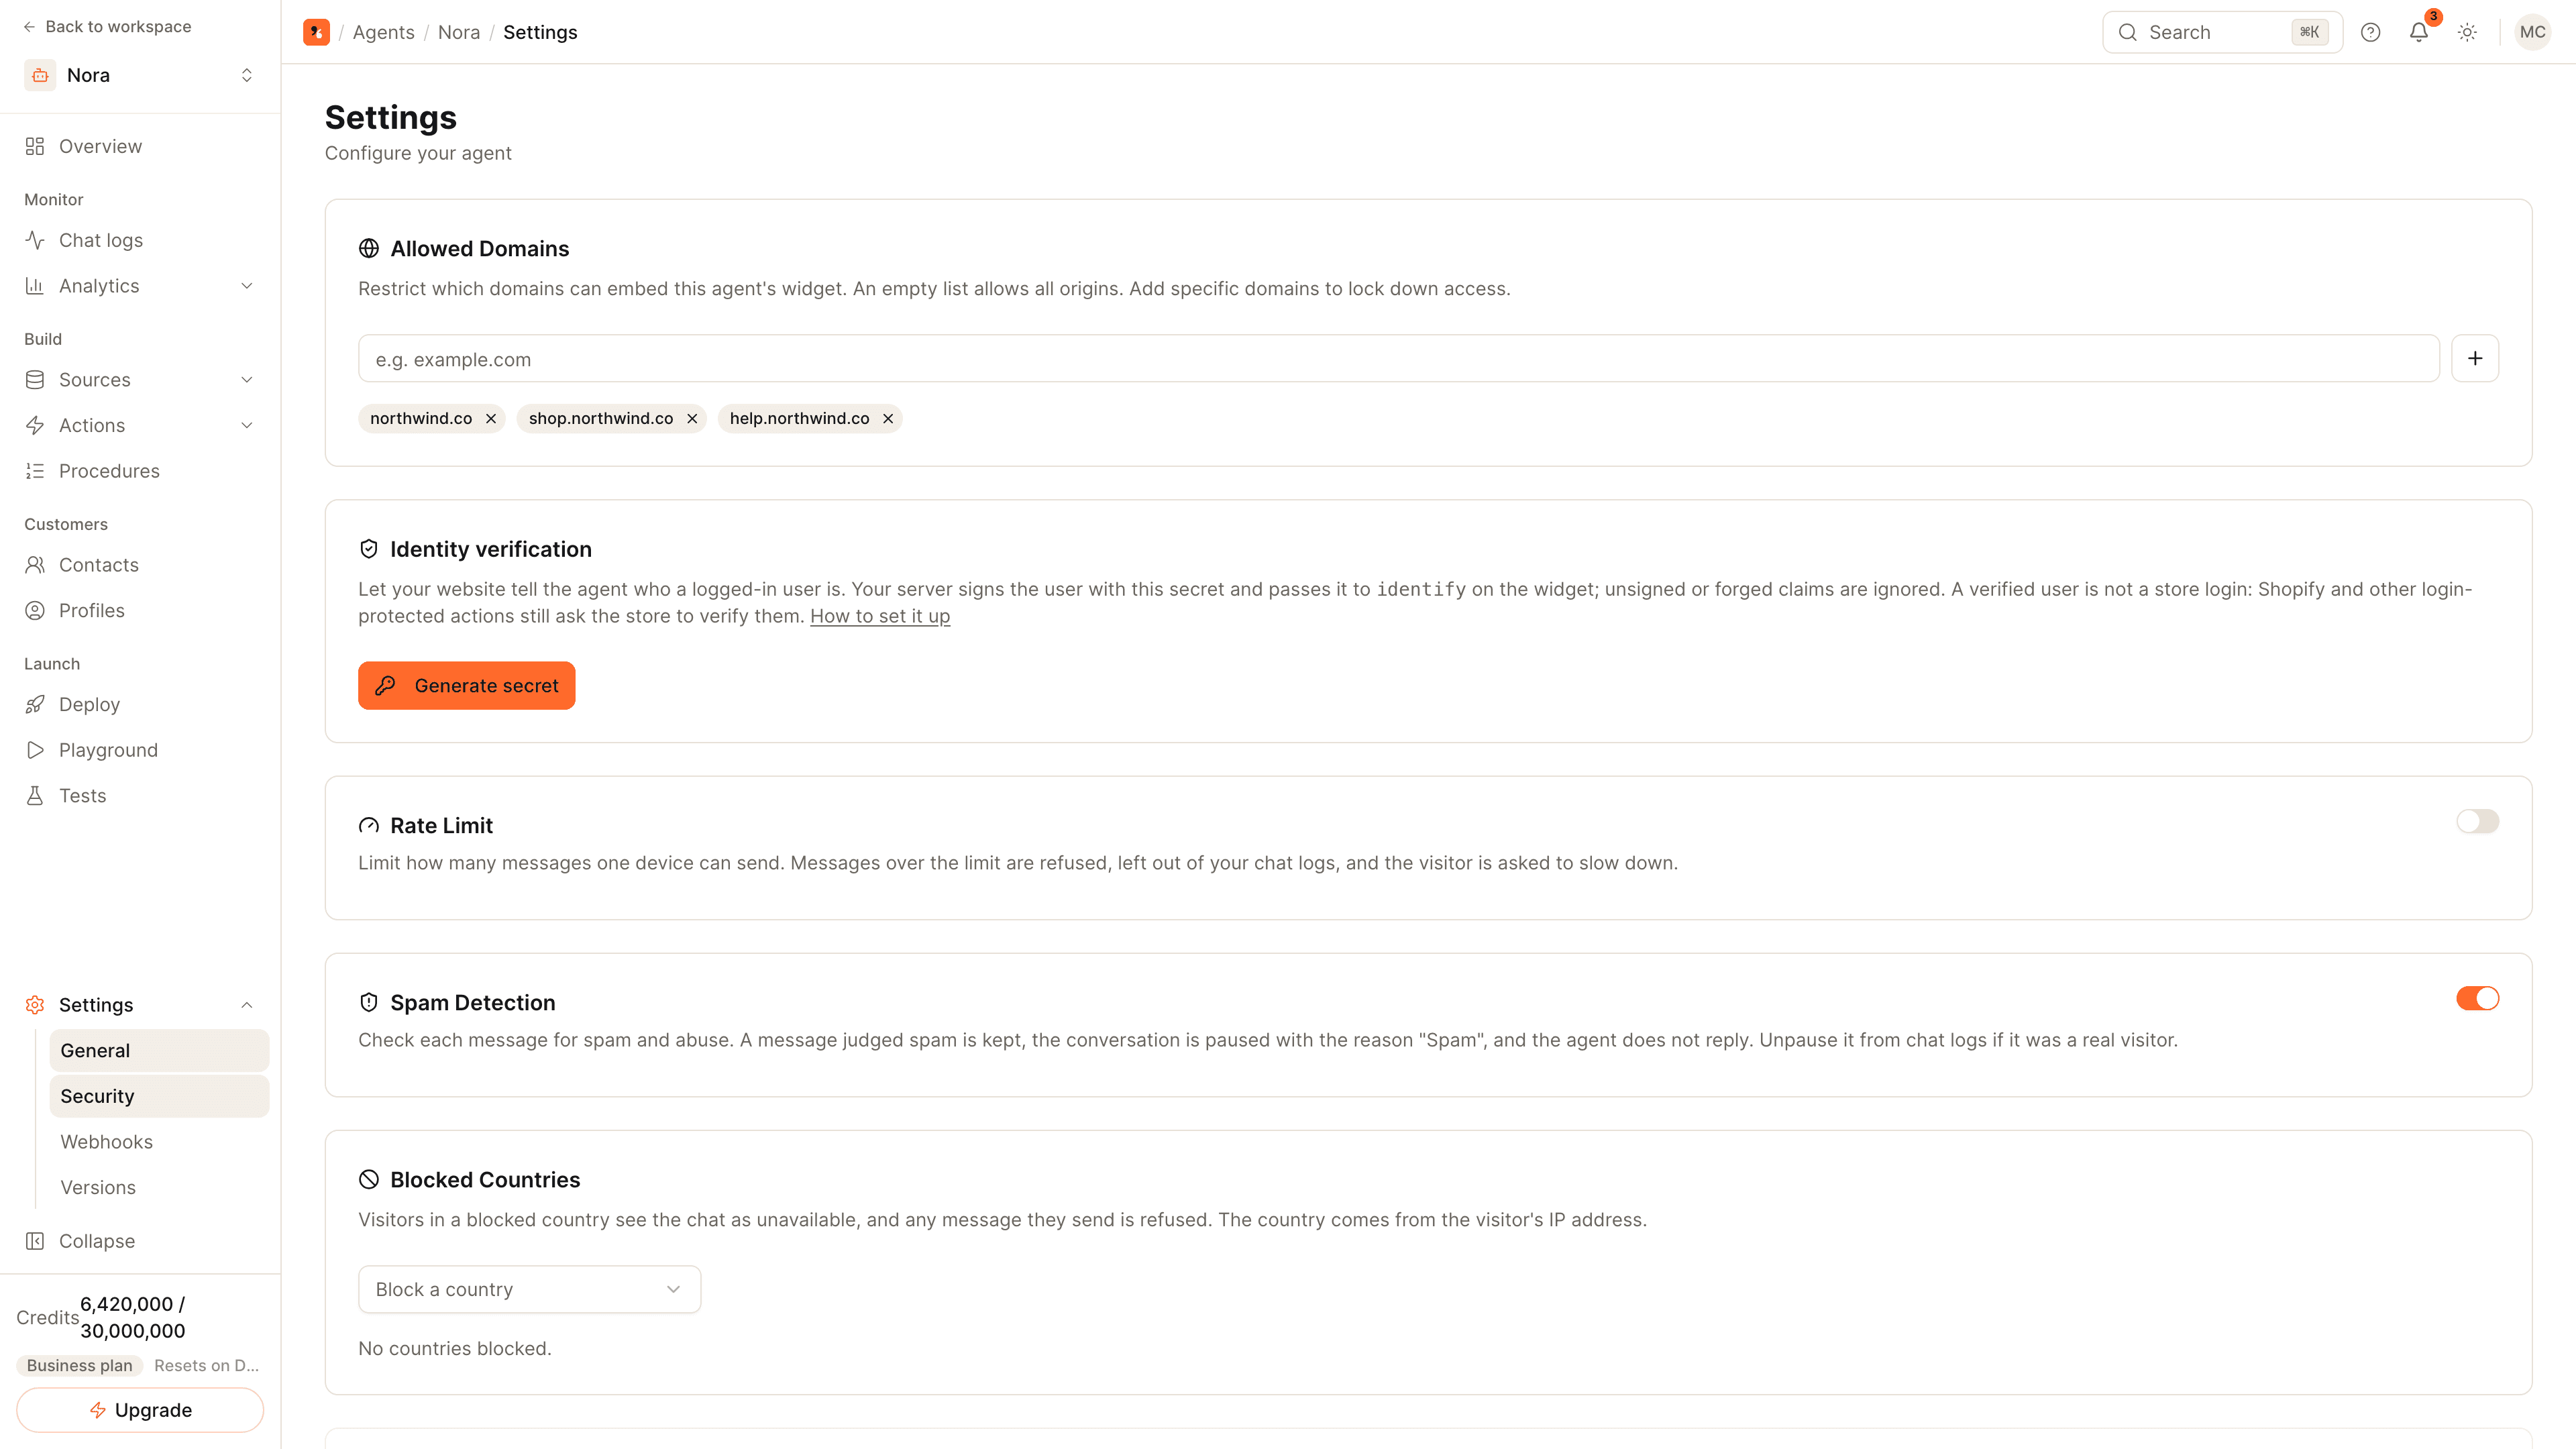
تحقق من محادثة موثَّقة
افتح محادثة من ذلك المستخدم ضمن سجلات المحادثات (Chat logs). تحمل شارة موثَّق (Verified) مع معرّف المستخدم وسماته، وللمستخدم إدخال ضمن الملفات الشخصية (Profiles).
لماذا التحقق
من دون تحقق، لا تعرف الأداة إلا ما يكتبه الزائر. وأي شخص يستطيع أن يكتب عنوان بريد إلكتروني لغيره. الرمز (token) الموقَّع على خادمك يثبت أن موقعك نفسه سجّل دخول هذا الشخص، فيستطيع الوكيل اعتبار معرّف المستخدم وسماته حقيقة.
محتوى الرمز
| المطالبة (claim) | مطلوبة | المعنى |
|---|---|---|
user_id أو sub | نعم | معرّفك الثابت للمستخدم |
exp | نعم | وقت انتهاء الصلاحية؛ اجعله قصيرًا وأصدر رمزًا جديدًا عند تحميل الصفحة |
email، name | لا | يُعرضان مع المحادثة |
| أي مطالبة أخرى | لا | تُحفظ كسمة في ملف المستخدم الشخصي، مثل اسم الخطة |
وقّعه بـHS256 وبالمفتاح السري الموجود في إعدادات الأمان (Security) الخاصة بالوكيل. وإذا لم تستطع إصدار JSON Web Token، فمرّر user_id مع user_hash، وهو HMAC لمعرّف المستخدم يُنشأ بالمفتاح السري نفسه.
قواعد يجب اتباعها
- المفتاح السري يبقى على خادمك. لا تضعه أبدًا في كود موقعك أو في تطبيق جوال أو في مستودع عام. وإذا تسرّب، فاستبدله من البطاقة نفسها.
- وقّع لكل مستخدم ولكل جلسة. أنشئ الرمز عند عرض الصفحة لمستخدم مسجّل دخوله.
- امسحه عند تسجيل الخروج. استدعِ
identify(null)حتى لا تنتقل الهوية إلى مستخدم آخر على حاسوب مشترك.
ما تحصل عليه
- شارة موثَّق (Verified) على المحادثة في سجلات المحادثات (Chat logs).
- ملف شخصي لكل مستخدم ضمن الملفات الشخصية (Profiles)، مع السمات التي أرسلتها.
- سمات يمكنك إدراجها في الإجراءات المخصصة، فيحمل الاستدعاء الموجَّه إلى API الخاصة بك معرّف المستخدم الموثَّق.
المستخدم الموثَّق ليس مسجّلًا دخوله في المتجر: إجراءات Shopify وWooCommerce تظل تعتمد على المتجر لتأكيد هوية المتسوق.
تجد أمثلة Node.js وPython لتوقيع الرمز، ومقتطفات كود الصفحة، في التحقق من الهوية.