チャットウィジェットでログイン中のユーザーを本人確認する方法
ログイン中のユーザーの情報にサーバーで署名し、そのトークンを Sell Whisper AI のウィジェットに渡すと、エージェントが会話の相手を把握できます。Starter 以上で利用できます。
この順番で進めてください
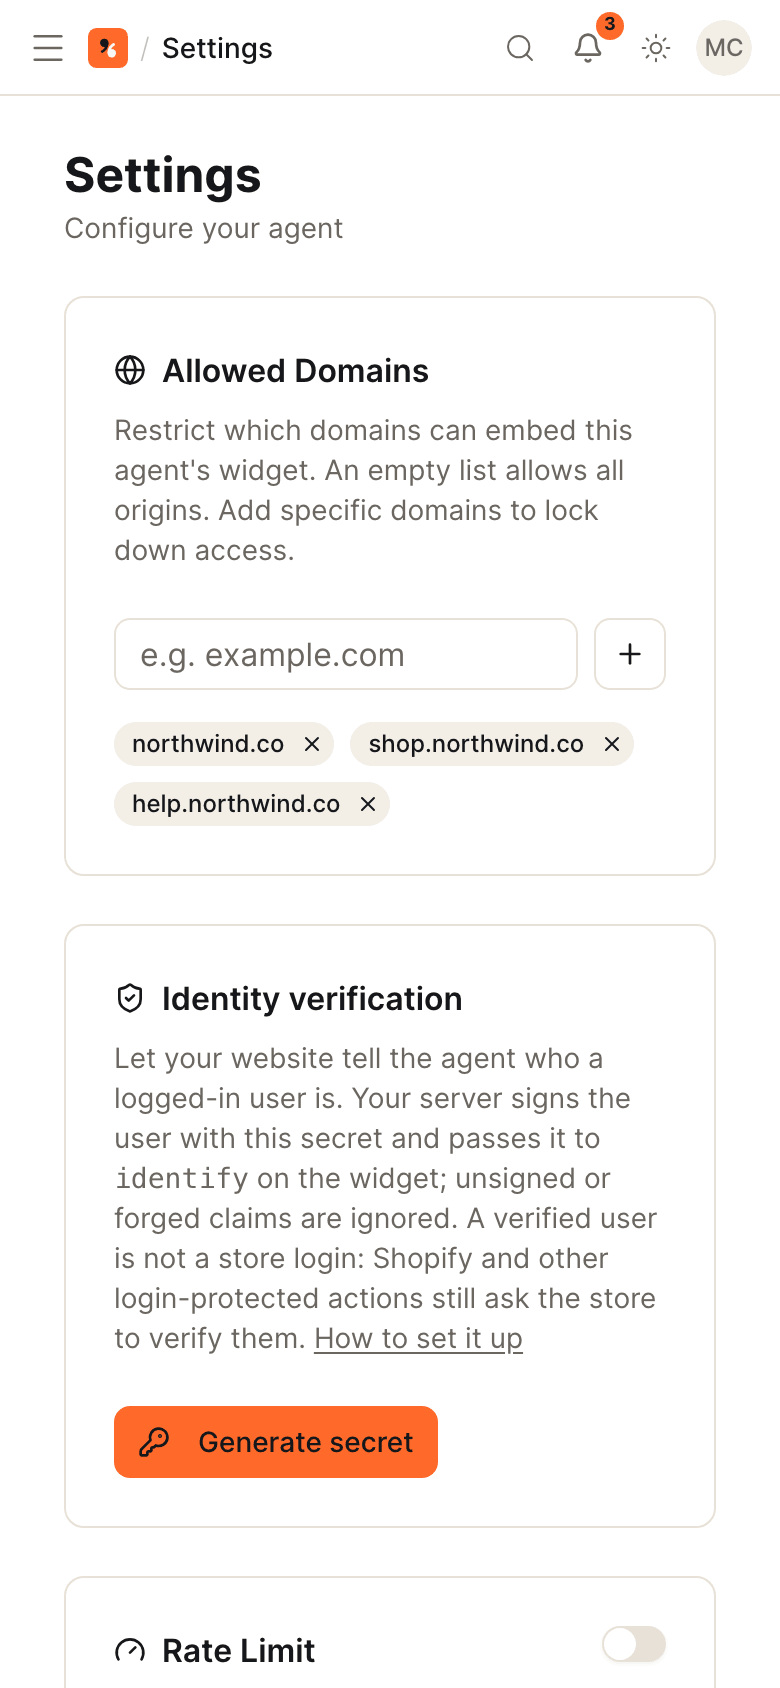
本人確認用のシークレットを生成する
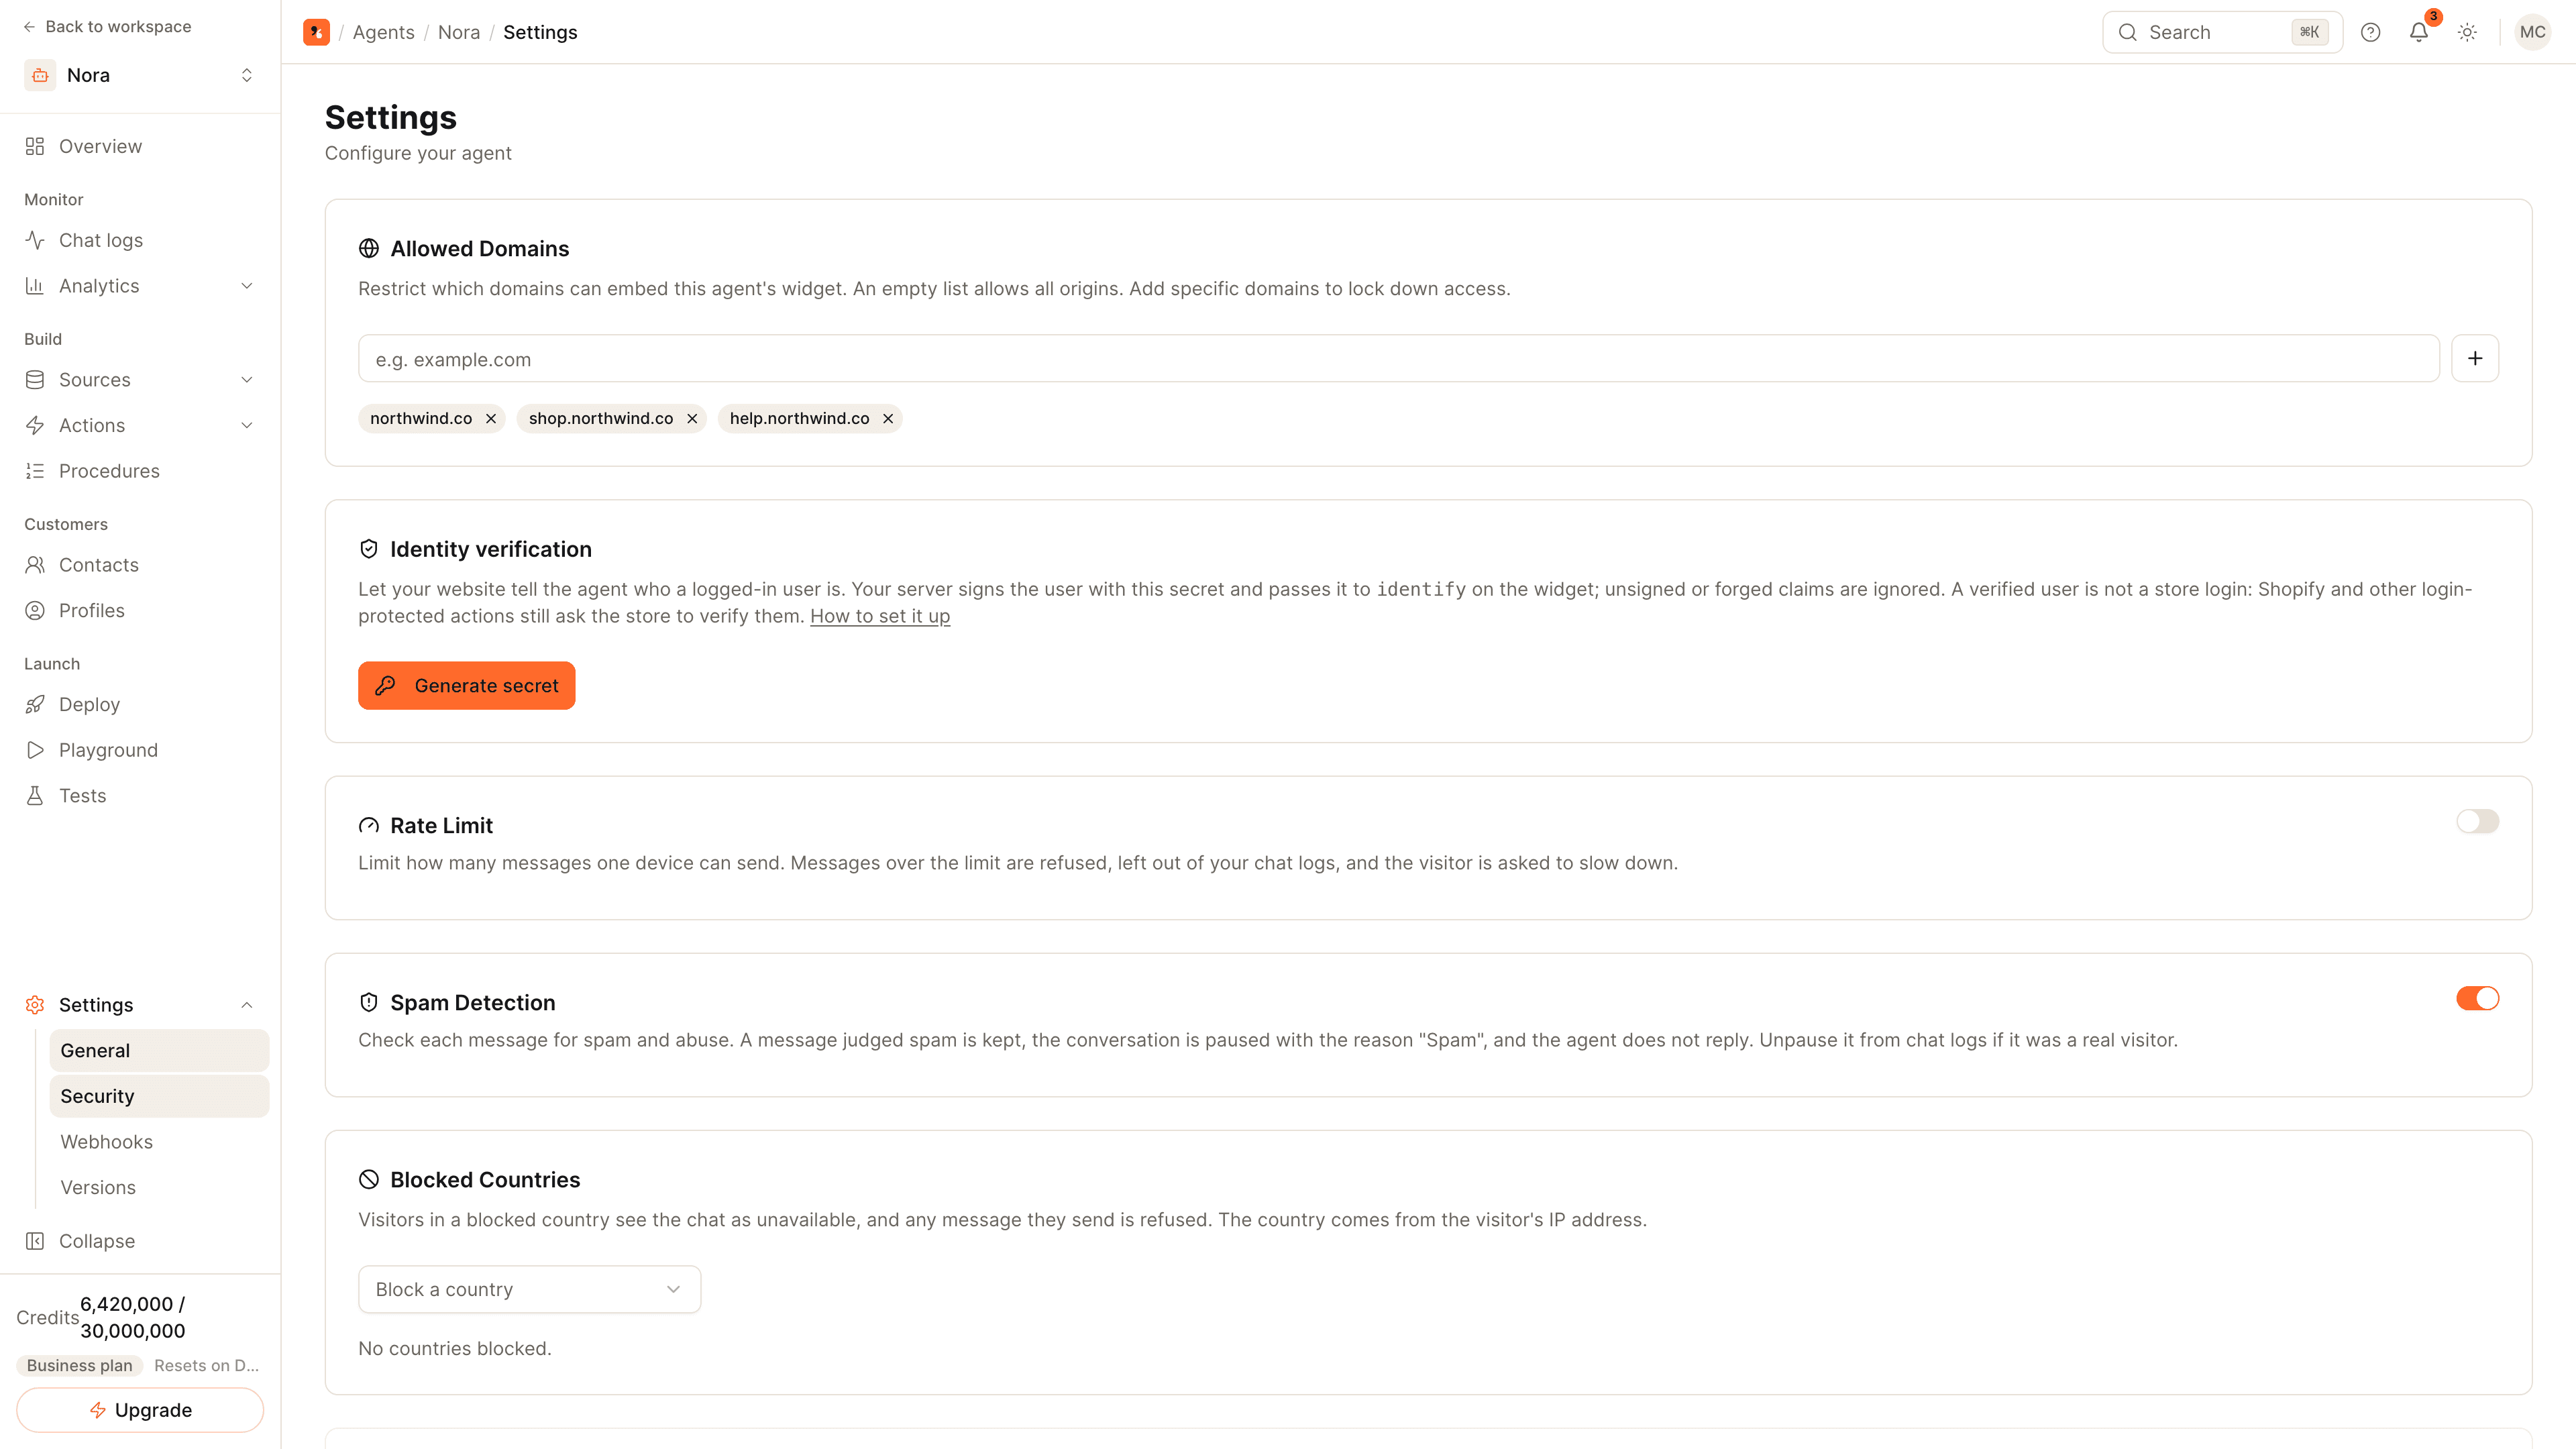
エージェントを開いて「設定」(Settings)から「セキュリティ」(Security)に進み、「本人確認」(Identity verification)カードの「シークレットを生成」(Generate secret)をクリックします。シークレットは自社のサーバーだけに保管してください。本人確認は Starter 以上で利用できます。
サーバーでユーザー情報に署名する
ユーザーがログインしているときに、シークレットを使って HS256 で署名した JSON Web Token を作成します。user_id(または sub)と有効期限を含めてください。ユーザーのメールアドレスと名前がわかる場合は、それらも追加します。そのほかのクレームは、ユーザーのプロフィールに属性として保存されます。
ページで identify を呼び出す
ウィジェットの読み込みが完了したら、トークンを渡して SellWhisperWidget.identify を呼び出します。ユーザーがログアウトしたときは null を渡して呼び出し、そのブラウザーを次に使う人が匿名の状態から始まるようにします。
確認済みの会話をチェックする
「チャットログ」(Chat logs)で、そのユーザーの会話を開きます。会話にはユーザー ID と属性を伴う「確認済み」(Verified)バッジが付き、「プロフィール」(Profiles)にそのユーザーの項目があります。
本人確認が必要な理由
本人確認がなければ、ウィジェットにわかるのは訪問者が入力した内容だけです。他人のメールアドレスは誰でも入力できます。サーバーで署名されたトークンは、自社サイトがその人をログインさせたことを証明するため、エージェントはユーザー ID と属性を事実として扱えます。
トークンに含める内容
| クレーム | 必須 | 意味 |
|---|---|---|
user_id または sub | はい | そのユーザーを表す、変わることのない自社の ID |
exp | はい | 有効期限。短く設定し、ページの読み込み時に新しいトークンを発行する |
email、name | いいえ | 会話とあわせて表示される |
| そのほかのクレーム | いいえ | ユーザーのプロフィールに属性として保存される(プラン名など) |
HS256 で、エージェントの「セキュリティ」(Security)設定にあるシークレットを使って署名します。JSON Web Token を発行できない場合は、user_id と user_hash(同じシークレットで作成した、ユーザー ID の HMAC)を渡してください。
守るべきルール
- シークレットはサーバーに置いたままにします。 Web サイトのコード、モバイルアプリ、公開リポジトリには決して含めないでください。漏えいした場合は、同じカードからローテーションします。
- ユーザーごと、セッションごとに署名します。 ログイン中のユーザー向けにページをレンダリングするときにトークンを作成します。
- ログアウト時にクリアします。
identify(null)を呼び出して、共用のコンピューターに ID が引き継がれないようにします。
得られるもの
- 「チャットログ」(Chat logs)の会話に付く「確認済み」(Verified)バッジ。
- 「プロフィール」(Profiles)に作成される、送信した属性を含むユーザーごとのプロフィール。
- カスタムアクションに挿入できる属性。自社 API への呼び出しに、確認済みのユーザー ID を含められます。
確認済みのユーザーは、ストアへのログインとは別のものです。Shopify と WooCommerce のアクションでは、引き続きストア側で買い物客を確認します。
トークンに署名する Node.js と Python のサンプル、およびページ用のスニペットは、本人確認にあります。