Como verificar usuários logados no widget de chat
Assine no seu servidor a identidade dos usuários logados e passe o token ao widget do Sell Whisper AI para que o agente saiba com quem está falando. A partir do Starter.
Siga esta ordem
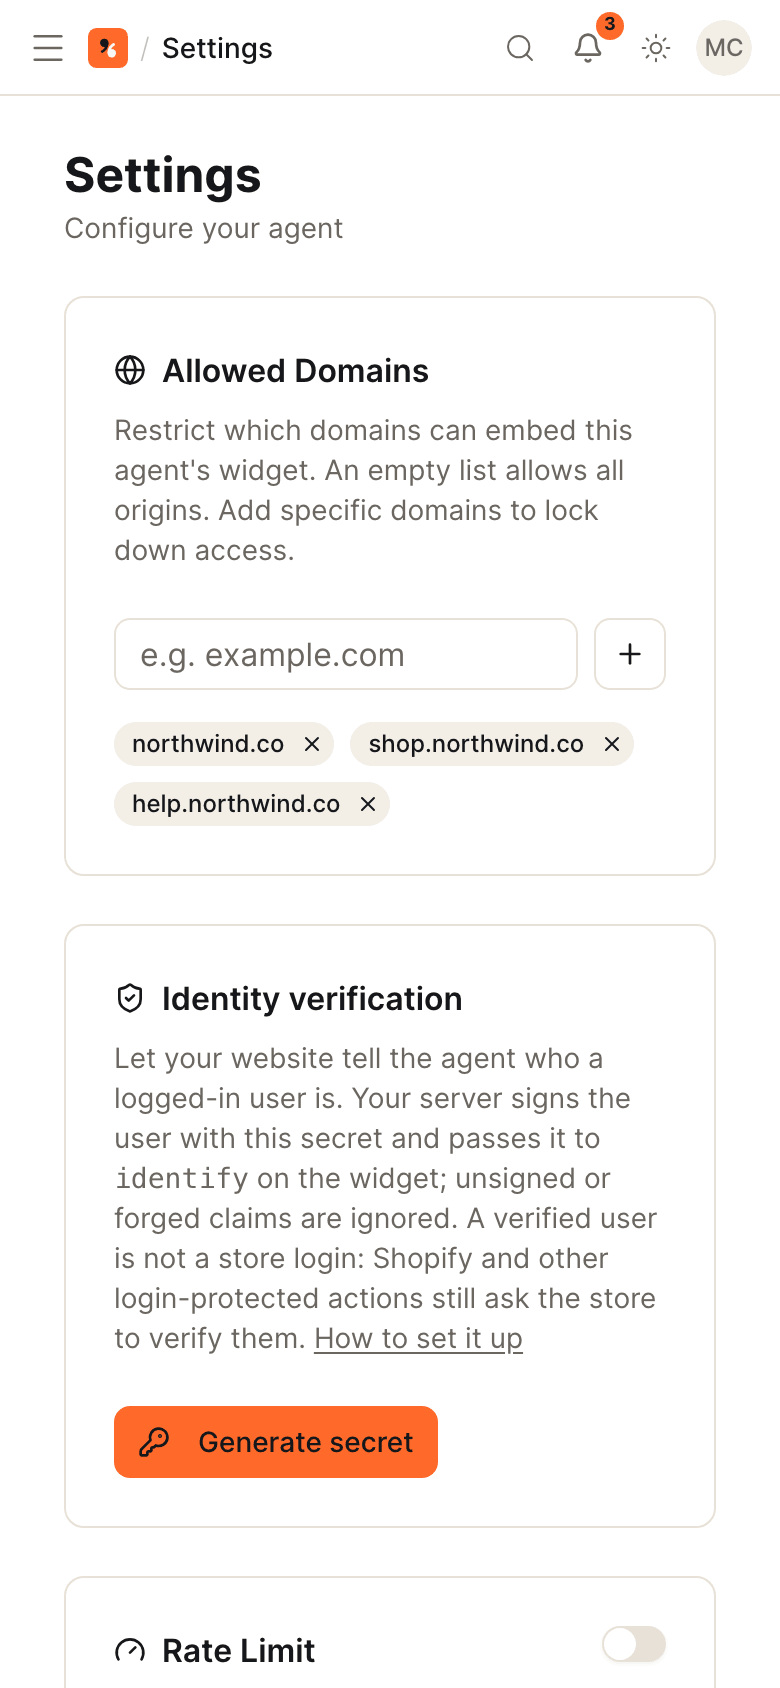
Gere o segredo de identidade
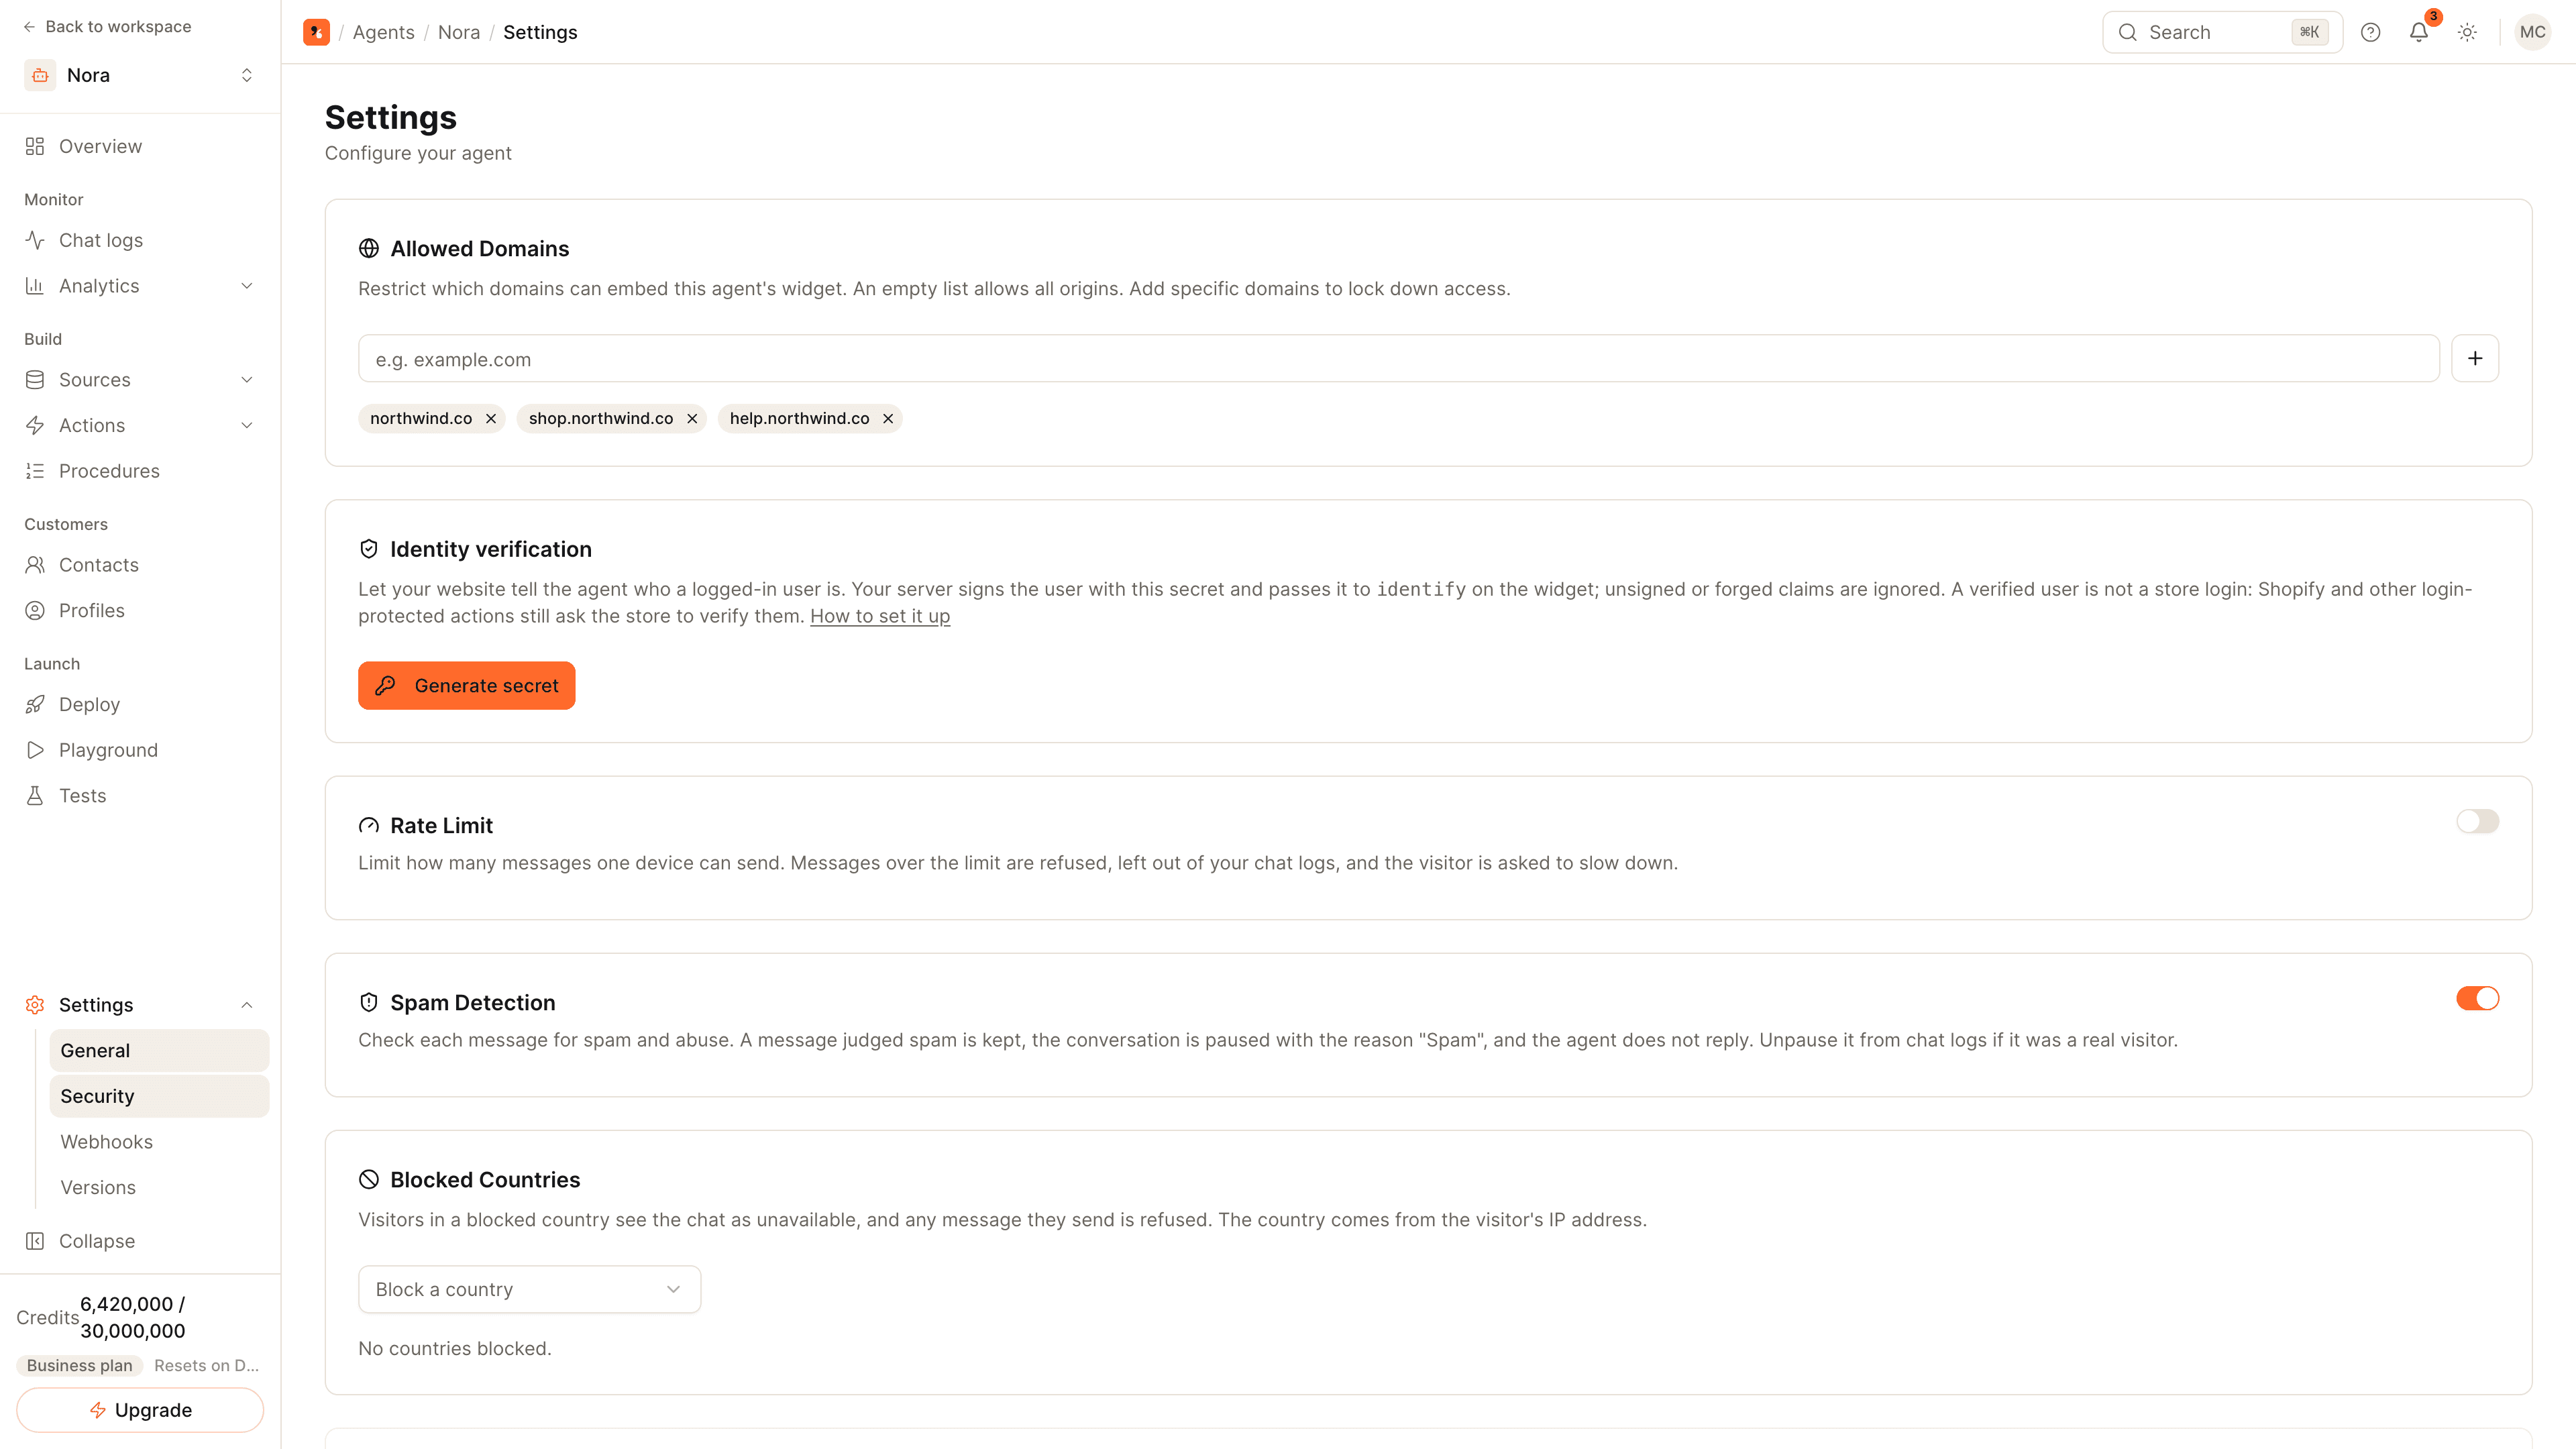
Abra o agente, vá em Configurações (Settings), depois em Segurança (Security), e clique em Gerar segredo (Generate secret) no card Verificação de identidade (Identity verification). Mantenha o segredo somente no seu servidor. A verificação de identidade está disponível a partir do Starter.
Assine o usuário no seu servidor
Quando um usuário estiver logado, crie um JSON Web Token assinado com o segredo usando HS256. Inclua user_id (ou sub) e uma expiração. Adicione o e-mail e o nome do usuário, se você os tiver; qualquer outra claim é salva como atributo no perfil do usuário.
Chame identify na página
Depois que o widget carregar, chame SellWhisperWidget.identify com o token. Chame-o com null quando o usuário sair da conta, para que a próxima pessoa nesse navegador comece como anônima.
Confira uma conversa verificada
Abra uma conversa desse usuário em Registros de conversas (Chat logs). Ela traz um selo Verificado (Verified) com o ID e os atributos do usuário, e o usuário tem uma entrada em Perfis (Profiles).
Por que verificar
Sem verificação, o widget só sabe o que o visitante digita. Qualquer pessoa pode digitar o endereço de e-mail de outra. Um token assinado no seu servidor prova que o seu próprio site autenticou essa pessoa, então o agente pode tratar o ID e os atributos do usuário como fatos.
O que vai no token
| Claim | Obrigatória | Significado |
|---|---|---|
user_id ou sub | Sim | O seu ID estável para o usuário |
exp | Sim | Momento de expiração; mantenha-o curto e emita um novo token a cada carregamento de página |
email, name | Não | Exibidos com a conversa |
| Qualquer outra claim | Não | Salva como atributo no perfil do usuário, por exemplo o nome de um plano |
Assine-o com HS256 e com o segredo das configurações de Segurança (Security) do agente. Se você não puder emitir um JSON Web Token, passe um user_id com um user_hash, um HMAC do ID do usuário gerado com o mesmo segredo.
Regras a seguir
- O segredo fica no seu servidor. Nunca o coloque no código do seu site, em um app mobile ou em um repositório público. Se ele vazar, faça a rotação dele no mesmo card.
- Assine por usuário, por sessão. Crie o token quando a página for renderizada para um usuário logado.
- Limpe-o no logout. Chame
identify(null)para que um computador compartilhado não leve a identidade adiante.
O que você ganha
- Um selo Verificado (Verified) na conversa em Registros de conversas (Chat logs).
- Um perfil por usuário em Perfis (Profiles), com os atributos que você enviou.
- Atributos que você pode inserir em ações personalizadas, para que uma chamada à sua API leve o ID do usuário verificado.
Um usuário verificado não é um login na loja: as ações do Shopify e do WooCommerce continuam dependendo da loja para confirmar o cliente.
Os exemplos em Node.js e Python para assinar o token e os trechos de código para a página estão em Verificação de identidade.
Dúvidas comuns
Um usuário verificado conta como login na loja?
O que acontece com um token forjado ou expirado?
Posso usar os dados do usuário em ações?
Comece agora
Coloque os passos em prática
Comece grátis, sem cartão de crédito.