如何在聊天组件中验证已登录用户
在您的服务器上为已登录用户签名,并将令牌传给 Sell Whisper AI 组件,让智能体知道自己在和谁对话。需 Starter 及以上套餐。
按顺序完成
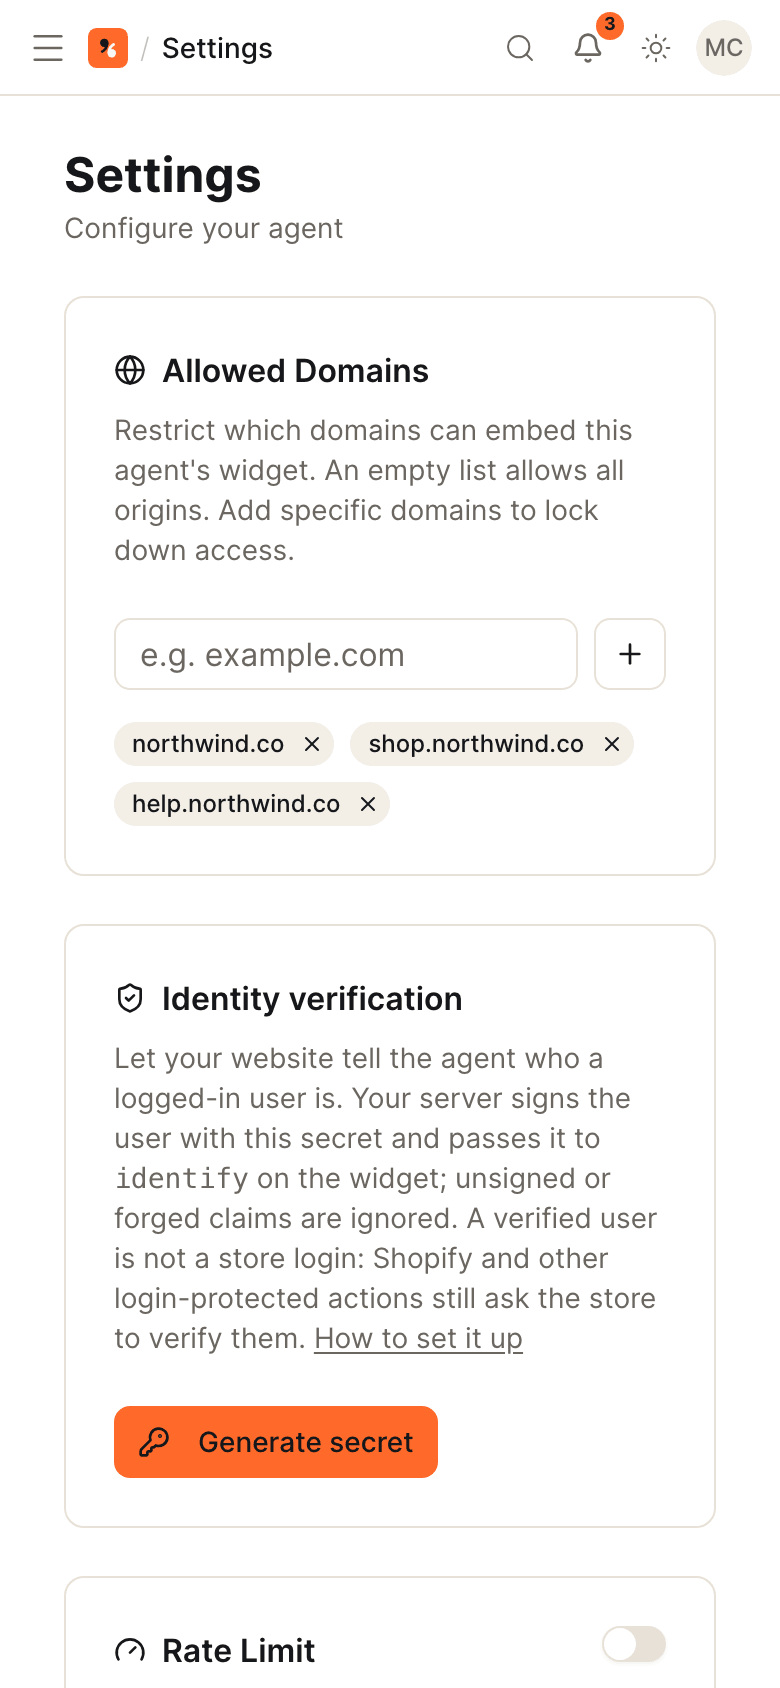
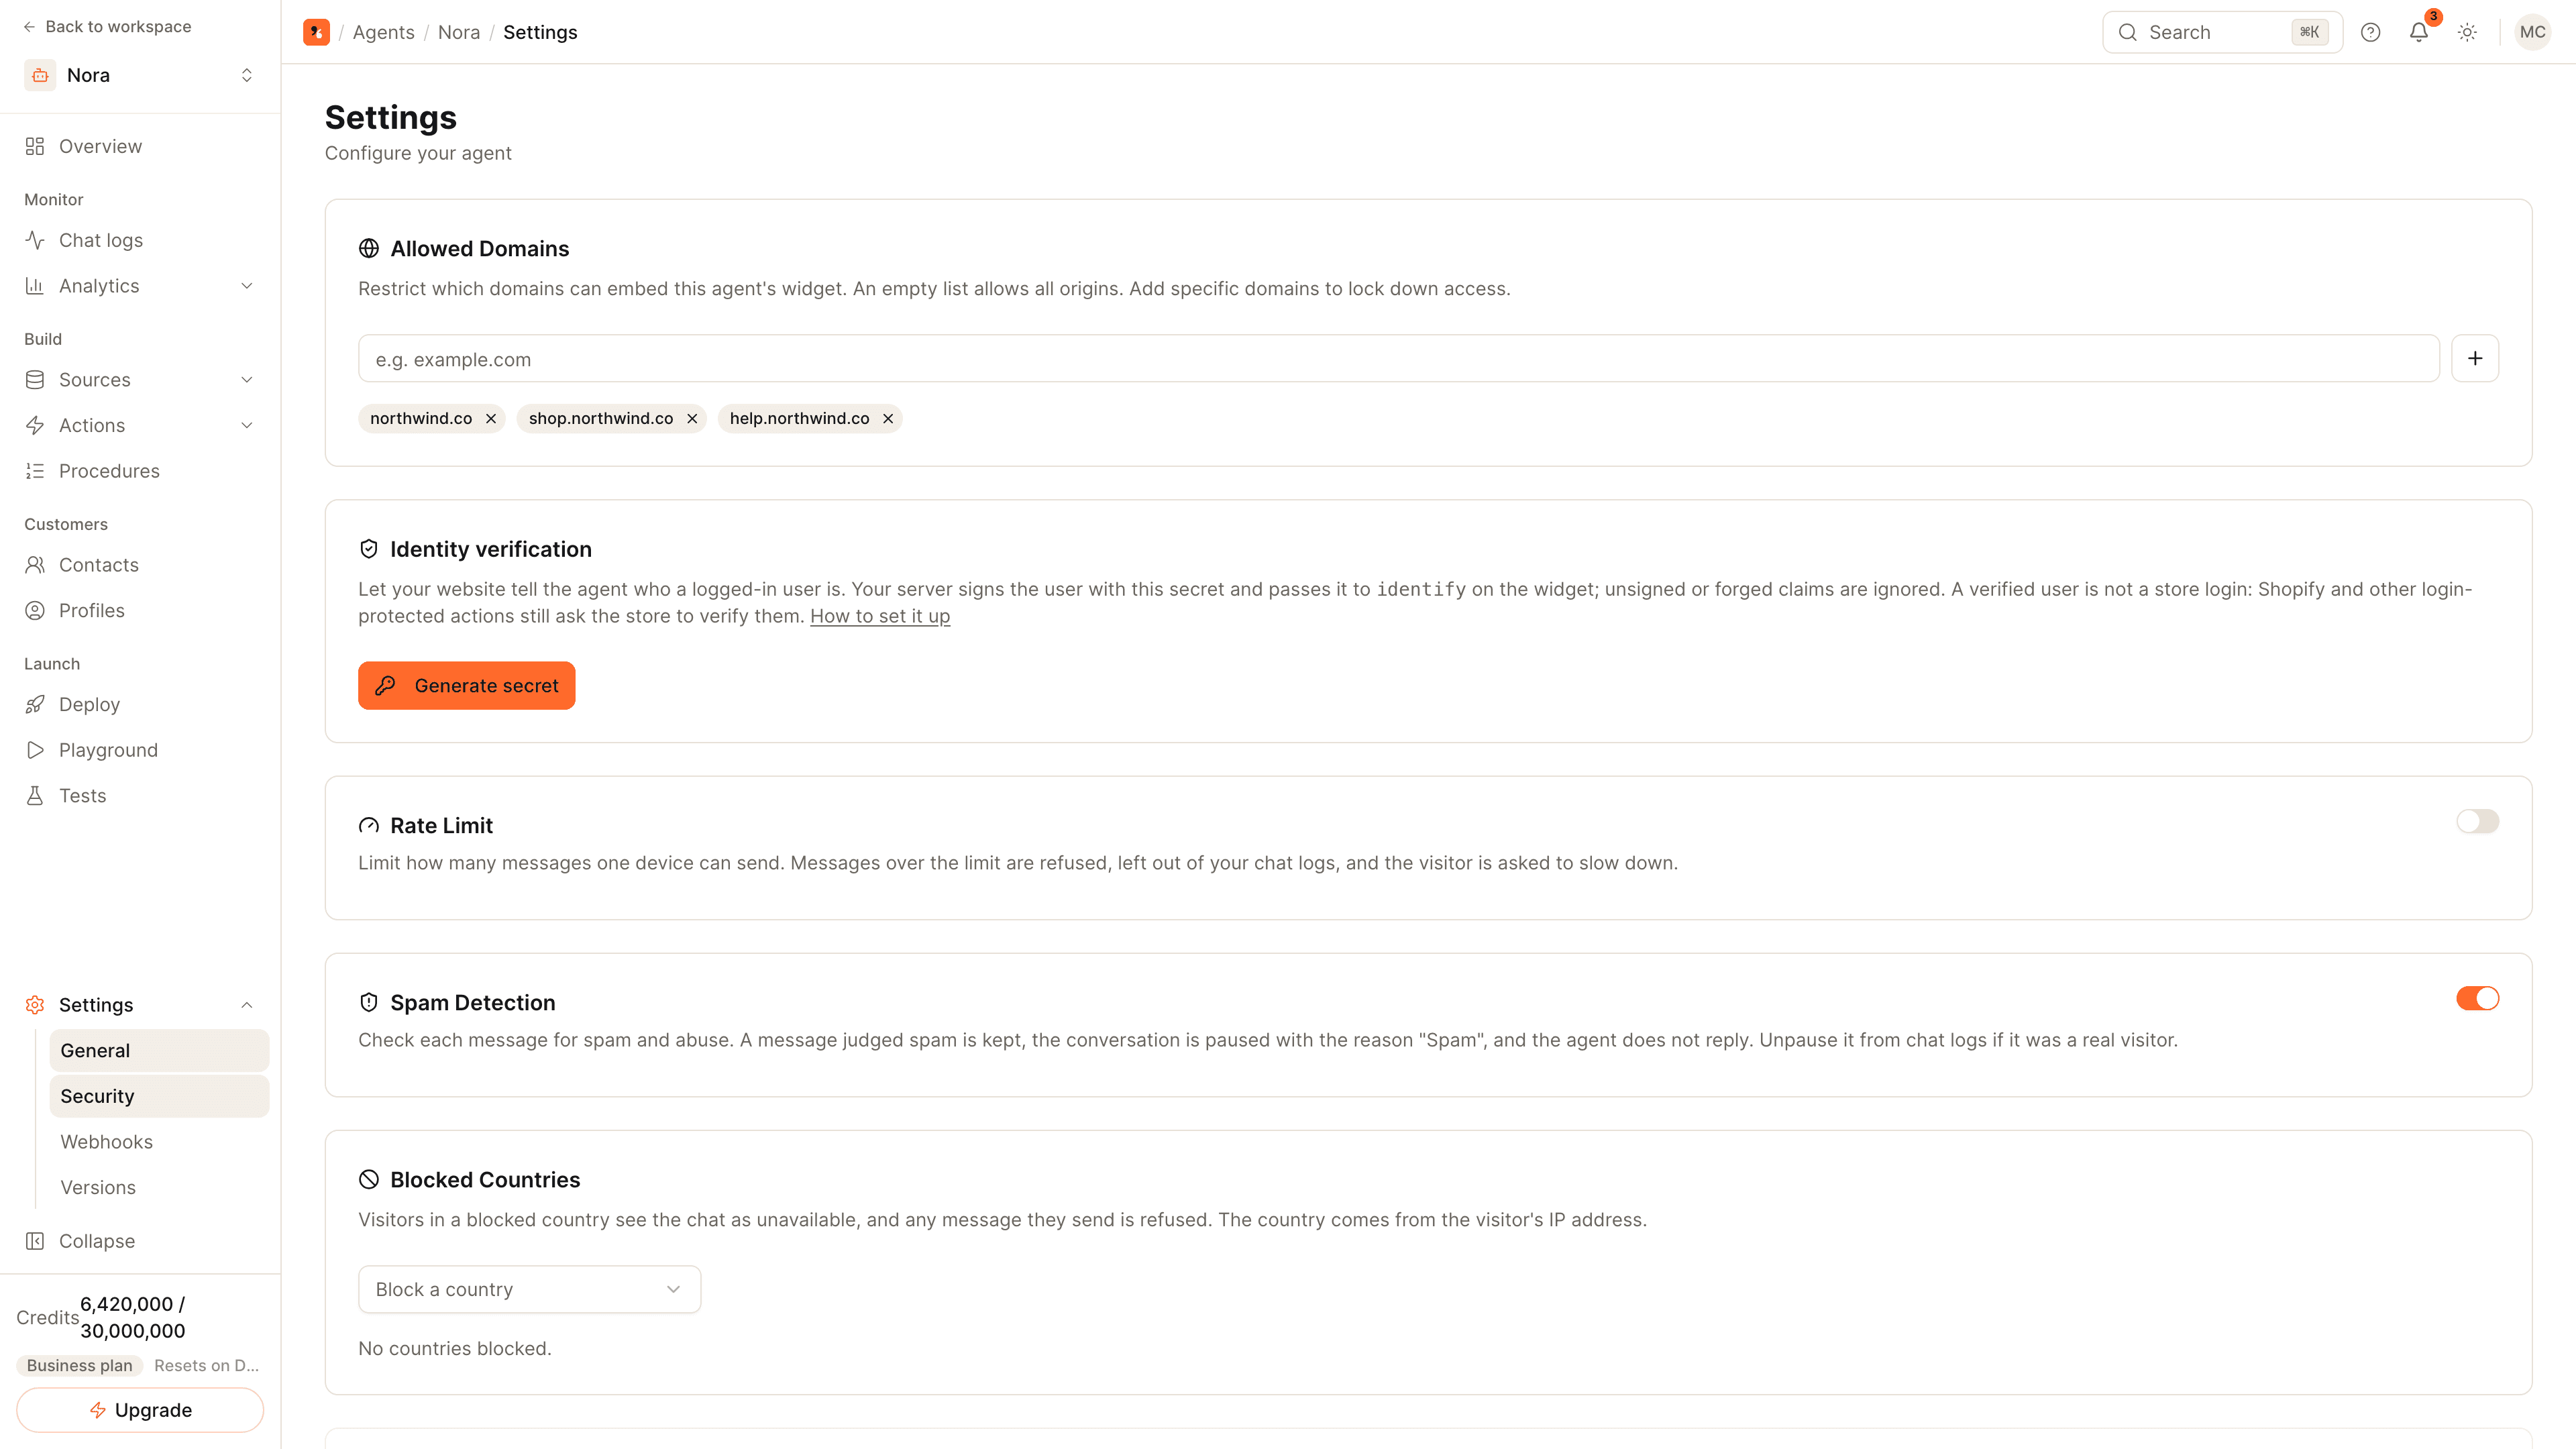
生成身份密钥
打开智能体,进入“设置”(Settings),再进入“安全”(Security),在“身份验证”(Identity verification)卡片上点击“生成密钥”(Generate secret)。密钥只能保存在您的服务器上。身份验证需 Starter 及以上套餐。
在您的服务器上为用户签名
用户登录后,使用该密钥以 HS256 签名,创建一个 JSON Web Token。其中需包含 user_id(或 sub)和过期时间。如果您有用户的邮箱和姓名,也请一并加入;其他任何声明都会作为属性保存到该用户的档案中。
在页面上调用 identify
组件加载完成后,传入令牌调用 SellWhisperWidget.identify。用户退出登录时,传入 null 再调用一次,这样下一个使用该浏览器的人会以匿名身份开始。
检查一段已验证的对话
在“对话记录”(Chat logs)下打开该用户的一段对话。对话上会带有“已验证”(Verified)标识,并显示用户 ID 和属性;该用户在“用户档案”(Profiles)下也有一条记录。
为什么要验证
没有验证时,组件只知道访客输入了什么。任何人都可以输入别人的邮箱地址。在您的服务器上签名的令牌可以证明:您自己的网站已让此人登录,因此智能体可以把用户 ID 和属性当作事实来对待。
令牌中包含什么
| 声明 | 是否必填 | 含义 |
|---|---|---|
user_id 或 sub | 是 | 您为该用户分配的固定 ID |
exp | 是 | 过期时间;请设置得短一些,并在页面加载时签发新令牌 |
email、name | 否 | 随对话一起显示 |
| 其他任何声明 | 否 | 作为属性保存到用户的档案中,例如套餐名称 |
使用 HS256 和智能体“安全”(Security)设置中的密钥进行签名。如果您无法签发 JSON Web Token,可以传入 user_id 和 user_hash,后者是用同一密钥对用户 ID 生成的 HMAC。
需要遵守的规则
- 密钥只保存在您的服务器上。 切勿把它放进网站代码、移动应用或公开的代码仓库。如果密钥泄露,请在同一张卡片上轮换它。
- 按用户、按会话签名。 在为已登录用户渲染页面时创建令牌。
- 退出登录时清除身份。 调用
identify(null),避免共用的电脑把身份带到下一个人身上。
您会得到什么
- “对话记录”(Chat logs)中的对话上会带有“已验证”(Verified)标识。
- “用户档案”(Profiles)下每位用户都有一份档案,其中包含您发送的属性。
- 可以插入自定义操作的属性,让对您 API 的调用带上已验证的用户 ID。
已验证的用户并不等同于店铺登录:Shopify 和 WooCommerce 操作仍然依靠店铺来确认顾客身份。
用于签名令牌的 Node.js 和 Python 示例,以及页面代码片段,请参阅身份验证。